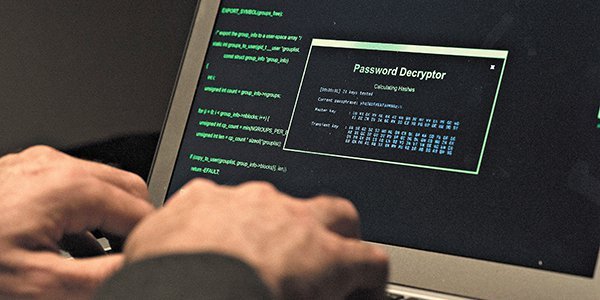
En Centro de Inteligencia contra Amenazas de Microsoft (MSTIC) identificó el jueves por primera vez este código maligno, que parece "ransomware" (un programa de secuestro) pero "está pensado para ser destructivo y diseñado para dejar inutilizables los dispositivos afectados, más que para obtener un rescate", de acuerdo con una nota.
"Dada la escala de las intrusiones observadas, MSTIC no es capaz de evaluar la intención de las acciones destructivas identificadas pero cree que esas acciones representan un riesgo elevado para cualquier agencia del gobierno, organización sin ánimo de lucro o empresa localizada o con sistemas en Ucrania", detalla la empresa.
Tom Burt, un responsable de seguridad de Microsoft, dijo en el blog corporativo que entre las víctimas del código maligno que se está investigando hay agencias del gobierno relacionadas con la rama ejecutiva y las emergencias, y una empresa que gestiona páginas web para clientes del sector público y el privado.
Burt agregó que entre las webs afectadas están "incluidas" las de las agencias del gobierno ucranianas que han sido "recientemente desfiguradas".
Ucrania denunció el viernes un ciberataque a 70 páginas webs, diversas de ellas gubernamentales, como las del Gabinete de Ministros, el Ministerio de Exteriores y el Servicio para Situaciones de Emergencia, que quedaron fuera de servicio, y Kiev ha dicho que dejó una "huella rusa".
No obstante, Microsoft, que no descarta que haya más sistemas afectados, no ha logrado identificar aún quién está detrás de la operación masiva de pirateo informático porque sus características no se corresponden con la actividad de "otros grupos conocidos".
El NYT señala que el código maligno identificado por Microsoft podría haberse desplegado en las mismas fechas en que encallaron las conversaciones entre Rusia, Estados Unidos y la OTAN respecto a la acumulación de tropas rusas en la frontera ucraniana.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 Microsoft