Los ciberataques de ransomware -secuestro de datos- en contra de infraestructuras críticas -aquellos a sectores que prestan servicios esenciales, como salud, banca, gobierno, transporte, energía, agua y telecomunicaciones- en América Latina aumentan más rápido que el promedio mundial.
Esta es una de las conclusiones del informe Estado de la Infraestructura Crítica 2026, del Centro de Ciberinteligencia (CCI) de Entel Digital, que mide la evolución de las ciberamenazas en el mundo con un desglose a Latinoamérica.
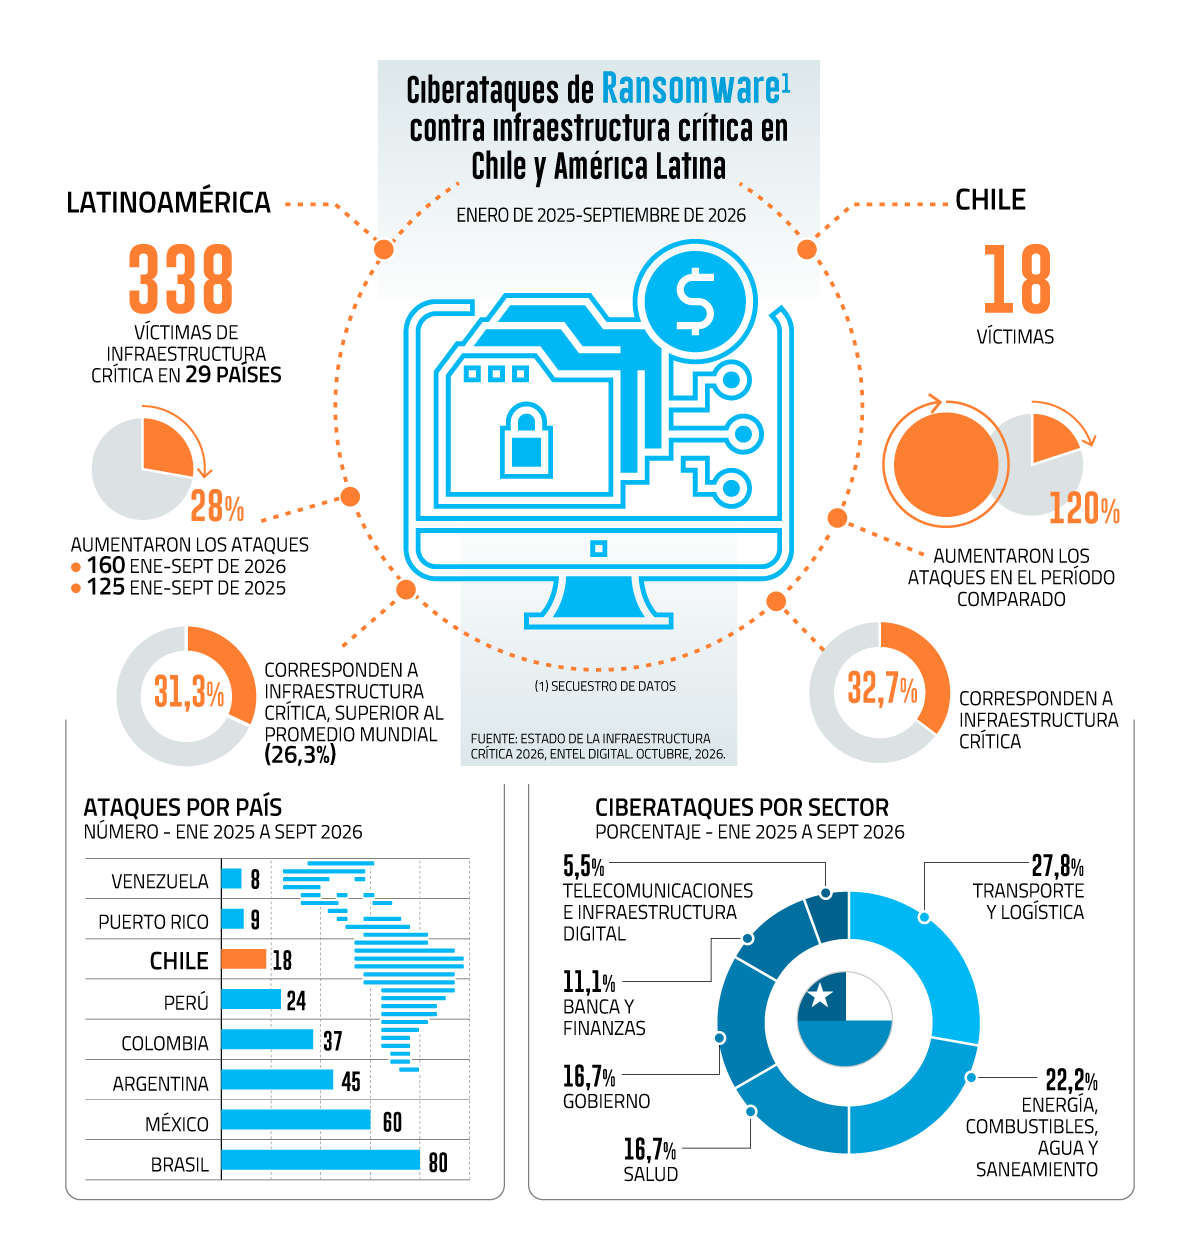
El reporte -que recopila información de fuentes públicas y privadas, y de alianzas con organismos internacionales- evidenció que, entre enero de 2025 y septiembre de 2026, de las 1.080 víctimas de ataques de ransomware en América Latina, el 31,3% (338) correspondió a infraestructura crítica, mientras en Chile, de 55 víctimas, el 32,7% (18) pertenecen a este segmento. En ambos casos superan el promedio mundial de 26,3%.
En la región, las víctimas de infraestructura crítica por ransomware aumentaron 28% entre enero y septiembre de 2026 frente al mismo tramo de 2025, pasando de 125 a 160 ataques, por sobre el alza mundial de 26,1%. En tanto, Brasil (con 80 ataques), México (60) y Argentina (45) encabezan los casos acumulados en este período.
28% aumentaron las víctimas de ransomware en infraestructura crítica en Latinoamérica
A nivel local, Chile registra 11 víctimas de ransomware a infraestructura crítica entre enero y septiembre de 2026, superando las siete de todo 2025. En el acumulado, transporte y logística concentraron el 27,8% de los ataques, seguidos por energía, combustibles, agua y saneamiento (22,2%), y salud y gobierno (16,7% cada uno).
Sobre la exposición de la infraestructura crítica en Chile, el director del CCI de Entel Digital, Eduardo Bouillet, valoró los avances y la madurez desarrollada con la Ley Marco de Ciberseguridad, pero advirtió que persiste un enfoque “reactivo” en las organizaciones y brechas en presupuestos, protección redes de tecnologías de la información (TI) y de redes que controlan procesos operativos (OT), así como en los accesos de proveedores externos y la cadena de suministro.
Otras amenazas
El estudio también identificó, entre enero de 2025 y septiembre de 2026, 1.980 publicaciones sobre amenazas que incluyen brechas y filtraciones de datos y venta de accesos iniciales contra infraestructuras críticas en América Latina.
En Chile se registraron 40 publicaciones en el mismo período, 22 de ellas en 2026 (hasta septiembre) y 18 en todo 2025.
Bouillet explicó que los atacantes comercializan desde credenciales y contraseñas hasta RUT, cuentas bancarias, bases de datos completas e información de salud. También alertó sobre la reutilización de contraseñas personales en plataformas corporativas, especialmente cuando estas no cuentan con doble factor de autenticación.
Hacia 2027, el reporte proyecta “una mayor presión” sobre accesos remotos, dispositivos perimetrales, identidades digitales y componentes de software de terceros, y pone foco en el riesgo de la inteligencia artificial (IA) para acortar los tiempos de los atacantes y que “cuando se incorpora a procesos propios, la IA suma dependencias que exigen identidades individuales, permisos mínimos y control humano”.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 Marco Zecchetto