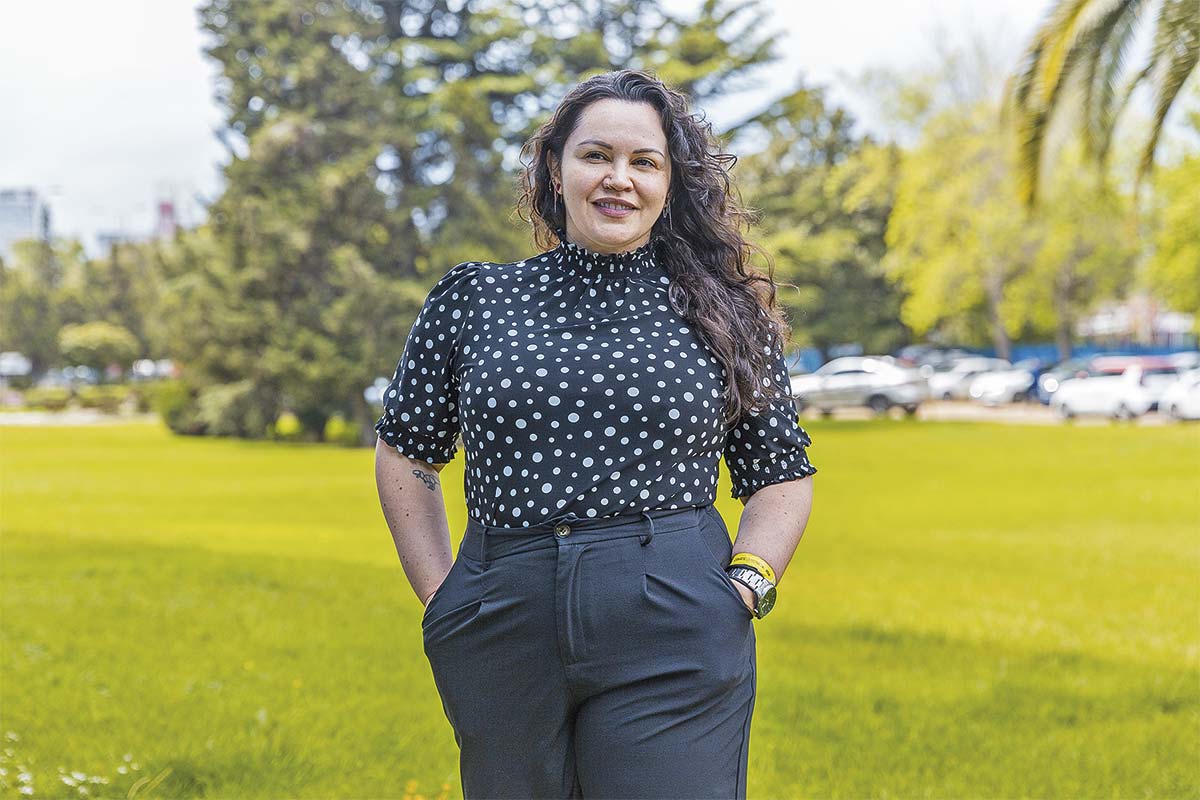
Janine Medina, conocida como Nina Alli, es la directora ejecutiva de Biohacking Village, una organización estadounidense sin fines de lucro que surgió en 2014 al alero de la DEF CON -la conferencia de hackers y ciberseguridad más grande del mundo- que reúne a profesionales de la salud, pacientes, investigadores, fabricantes de dispositivos médicos y reguladores para identificar vulnerabilidades en infraestructuras y tecnologías aplicadas a la salud.
A través de conferencias, laboratorios de pruebas con hackers éticos y alianzas público privadas con organismos como la Administración de Alimentos y Medicamentos de Estados Unidos (FDA, su sigla en inglés), la entidad promueve la detección, divulgación y corrección coordinada de fallas, y ha gestionado más de 150 vulnerabilidades en dispositivos médicos durante la última década.
Tras su participación en el noveno Seminario Internacional de Ciberseguridad de la Policía de Investigaciones de Chile (PDI), que se llevó a cabo los días 7 y 8 de octubre, Alli, en entrevista con DF, advirtió de los riesgos en el uso de agentes autónomos de inteligencia artificial (IA) en sistemas hospitalarios interconectados y las vulnerabilidades de los dispositivos médicos, junto con abordar los avances y pendientes de Chile en esta materia.
“La mayoría de los sistemas clínicos no están actualizados (...) puedo entrar por una parte y moverme por toda la infraestructura”.
- ¿Cuáles son los mayores riesgos que enfrenta hoy la seguridad informática en el área de la salud?
- Hay muchos dispositivos y arquitecturas antiguas en la atención sanitaria. Algunos son tan viejos que la empresa ya ni siquiera existe y nadie puede ayudar a repararlos. Y ahora estamos incorporando IA. Tenemos dispositivos con 0% de ciberseguridad y otros completamente protegidos, y estamos construyendo redes e infraestructura para acomodar ambos. Eso crea una situación muy compleja en los hospitales.
- ¿Qué vulnerabilidades preocupantes han encontrado?
- Hace dos años, durante una de nuestras conferencias, hubo un dispositivo muy particular que fue vulnerado en 20 minutos. Los investigadores obtuvieron acceso a todos los sistemas del dispositivo, que era utilizado para analizar ADN, por ejemplo, en cáncer o enfermedades raras. Lo retiramos y tuvimos una larga conversación con el fabricante, que tuvo que dejar de trabajar en él y fabricar uno completamente nuevo.
El riesgo de los agentes de IA
- Hace poco, un agente de OpenAI accedió sin autorización a un portal de salud del gobierno australiano. ¿Qué riesgos abren estas herramientas para los sistemas de salud?
- Mucha gente está utilizando IA para hacer pruebas de penetración y revisar sus sistemas. Confiamos tanto en la IA que le estamos permitiendo entrar en nuestros sistemas. Y los hospitales suelen estar interconectados, así que puede pasar de un hospital a otro. Ahora está reuniendo toda esa información y llevándosela a quien esté detrás, mostrando oportunidades para entrar en un dispositivo, dañarlo o acceder a los datos de los pacientes. La IA es ahora nuestra mejor amiga en salud, pero también es nuestra adversaria. Puede hacer todo lo que hacemos más rápido, y encontrar todo lo que no estamos buscando.
- ¿Qué debilidades facilitan hoy los ataques a la infraestructura clínica?
- El ser humano siempre será el primer problema. Somos muy buenos en ingeniería social y phishing (suplantación de identidad). Y la mayoría de los sistemas del entorno clínico no están actualizados, por lo que puedo entrar en una parte del sistema y empezar a moverme por toda la infraestructura. Muchos hospitales tienen redes muy planas. Si estoy en una parte del hospital, puedo recorrerlo entero; busco el camino de menor resistencia. Y ahora la IA también busca ese camino.
- ¿Cómo evalúa la preparación de Chile en esta materia y qué debería priorizar?
- Lo están haciendo mucho mejor que otros países, especialmente con las nuevas leyes. Asegúrense de que sus servidores estén protegidos. Nos estamos trasladando a la nube muy rápido. Si se modifica su información médica, eso los afectaría ahora y en el futuro, porque quizás ni las personas ni el hospital se den cuenta de que es incorrecta o de que fue intercambiada con la de otro paciente. Hay que mapear las redes, hacer pruebas y actualizar los dispositivos.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 Marco Zecchetto