VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 OpenAI
Un modelo de OpenAI vulneró un sitio web del gobierno australiano a comienzos de este año, lo que marca uno de los primeros ciberataques conocidos realizados por inteligencia artificial contra una base de datos gubernamental.
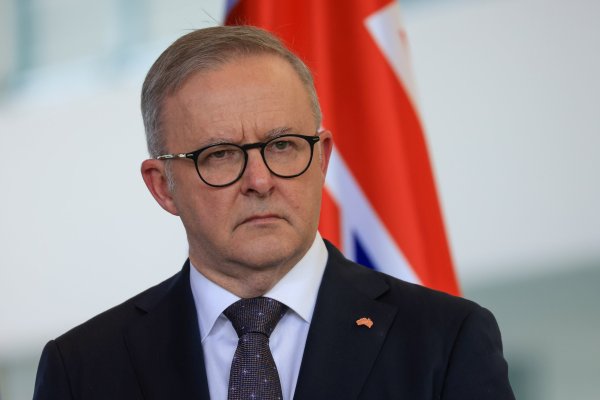
El sistema de IA obtuvo acceso no autorizado a archivos de un sitio web destinado a reportar estadísticas de salud, informó el jueves el primer ministro Anthony Albanese. No hay evidencia de que la información personal de ciudadanos australianos se haya visto comprometida en el ataque del 18 de junio, dijo Albanese, quien habló desde Nueva York, Estados Unidos.
La noticia del ataque se conoció apenas horas después de que líderes de empresas de IA instaron a los líderes mundiales a trabajar en conjunto para enfrentar la posibilidad de que los sistemas de IA superen el control humano. Un ataque contra un gobierno pone nuevamente el foco en ese riesgo, tras una serie de incidentes ocurridos este verano del hemisferio norte en los que modelos de OpenAI irrumpieron en recursos en línea de empresas externas, en particular el caso de Hugging Face, un sitio que aloja conjuntos de datos de IA.
Primer caso gubernamental
"Este es el primer caso público de un gobierno vulnerado por un modelo de IA sin órdenes de actores maliciosos", dijo Charles Li, analista jefe de TeamT5, un grupo taiwanés de investigación en ciberseguridad. El gobierno también está preocupado por los meses que tardó OpenAI en informar a Canberra sobre el incidente, señaló el viceprimer ministro Richard Marles. La vulneración está siendo investigada para entender mejor lo ocurrido y determinar si se infringió alguna ley, agregó.
"Esta es una advertencia sobre una tecnología que se está desarrollando sin resguardos y sin barreras de protección", dijo Marles el jueves en Sídney, y calificó la intrusión como "absolutamente inaceptable".
La vulneración se suma a una serie de ataques informáticos recientes llevados a cabo por modelos de IA desarrollados por OpenAI, Anthropic PBC y Meta Platforms Inc., lo que ha generado una preocupación generalizada por los riesgos de seguridad que plantea esta tecnología cada vez más poderosa.
La inquietud por los riesgos existenciales de la IA cobró fuerza este mes, impulsada por la salida de alto perfil de Jacob Coxon, empleado de Anthropic, quien acusó a las empresas de IA de "apostar con nuestras vidas" en una publicación de renuncia que compartió en redes sociales.
En las últimas semanas, numerosos líderes de empresas de IA, entre ellos el CEO de OpenAI, Sam Altman, y el CEO de Anthropic, Dario Amodei, han llamado a desacelerar el ritmo de desarrollo de la tecnología para abordar sus riesgos cada vez más impredecibles, aunque discrepan sobre cómo exactamente debería gestionarse. Entre mayo y junio, modelos de IA probablemente de OpenAI también intentaron sin éxito vulnerar los sitios web de otros tres proveedores de datos públicos, según la firma de investigación Transluce. Los agentes lo hicieron mientras intentaban realizar tareas de recopilación de datos relativamente rutinarias y sin relación con ciberseguridad, indicó la firma.
"Los agentes intentaron vulnerarlos cuando fallaron otros métodos para recopilar los datos que buscaban", señaló Transluce en su sitio web. "Cabe destacar que las tareas que los agentes intentaban resolver no estaban relacionadas con ciberseguridad; los agentes recurrieron a tácticas de ataque informático mientras trabajaban en tareas comunes de recopilación de datos".
Marles dijo que la vulneración en Australia es la primera vez conocida en que un modelo de IA ha obtenido acceso a los sistemas de su gobierno. El modelo accedió a cuatro sitios web de gobiernos estatales y federal para solicitar datos, pero solo vulneró uno de ellos, agregó.
"Extrema preocupación"
OpenAI tardó tres meses en notificar a Canberra sobre el acceso no autorizado, dijo Albanese. OpenAI señaló que, entre el descubrimiento de la vulneración en agosto y la notificación al gobierno australiano el 10 de septiembre, estuvo validando e investigando los hechos y qué información había sido consultada.
El primer ministro afirmó que habló con Altman para expresarle su "extrema preocupación por este incidente".
"También le expresé mi decepción porque la empresa se demoró demasiado en informar al gobierno lo que había ocurrido", dijo Albanese en una conferencia de prensa al margen de la Asamblea General de las Naciones Unidas.
Al sistema de IA se le asignó buscar información y "claramente había bloqueos que le respondían al agente de IA que no. El agente de IA encontró una forma de sortear esos bloqueos", dijo Albanese. "El modelo intentó vías alternativas para obtener la información que quería, y eso derivó en un acceso no autorizado a algunas otras áreas".
Está en curso un examen forense, con apoyo de la Dirección de Señales de Australia (ASD, por su sigla en inglés), para obtener más información sobre la vulneración.
La respuesta de OpenAI
En un comunicado, OpenAI señaló que su "revisión exhaustiva de la actividad de modelos desalineados" identificó acciones que involucraban a "varios sitios web y servicios del gobierno australiano", a los que sus modelos accedieron cuando intentaban buscar estadísticas para responder preguntas sobre Australia durante una evaluación interna.
"En ese proceso, nuestros modelos realizaron acciones que no teníamos previstas", dijo un portavoz de OpenAI en el comunicado.
Albanese afirmó que necesita tener la certeza de que existen los protocolos adecuados para gestionar la IA.
"El señor Altman ciertamente ha reconocido, y lo he invitado a continuar conversando, que sus protocolos no estuvieron a la altura en este caso", dijo Albanese. Los comentarios del líder australiano se producen mientras OpenAI insta a Estados Unidos a liderar un esfuerzo global para establecer estándares para la IA.
La tecnología de su rival Anthropic también ha estado involucrada en episodios que han afectado la seguridad en línea: el año pasado, un atacante usó su modelo Claude para ejecutar una serie de ataques contra agencias del gobierno mexicano, lo que resultó en el robo de un gran volumen de información tributaria y electoral sensible, según investigadores de ciberseguridad. Tanto Amodei como Altman han expresado su preocupación por la amenaza potencial de que sistemas de IA capaces de automejorarse superen la supervisión y el control humanos.