Meses decisivos enfrenta la ley que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales. El gobierno ingresó hace dos semanas un proyecto que busca postergar en un año la entrada en vigencia de la regulación -fijada para el 1 de diciembre de 2026-, ampliar de tres a cinco los integrantes del Consejo Directivo de la futura Agencia de Protección de Datos y renovarlo parcialmente cada dos años.
El proyecto -que ingresó al Senado y está en su primer trámite constitucional- también propone modificar el artículo 6° transitorio de la ley actual para ampliar los 12 meses de gracia -sin cursar multas, solo amonestaciones escritas- que hoy solo se contempla para las pequeñas y medianas empresas (PYME) a todas las compañías, una vez que entre en vigencia la regulación.
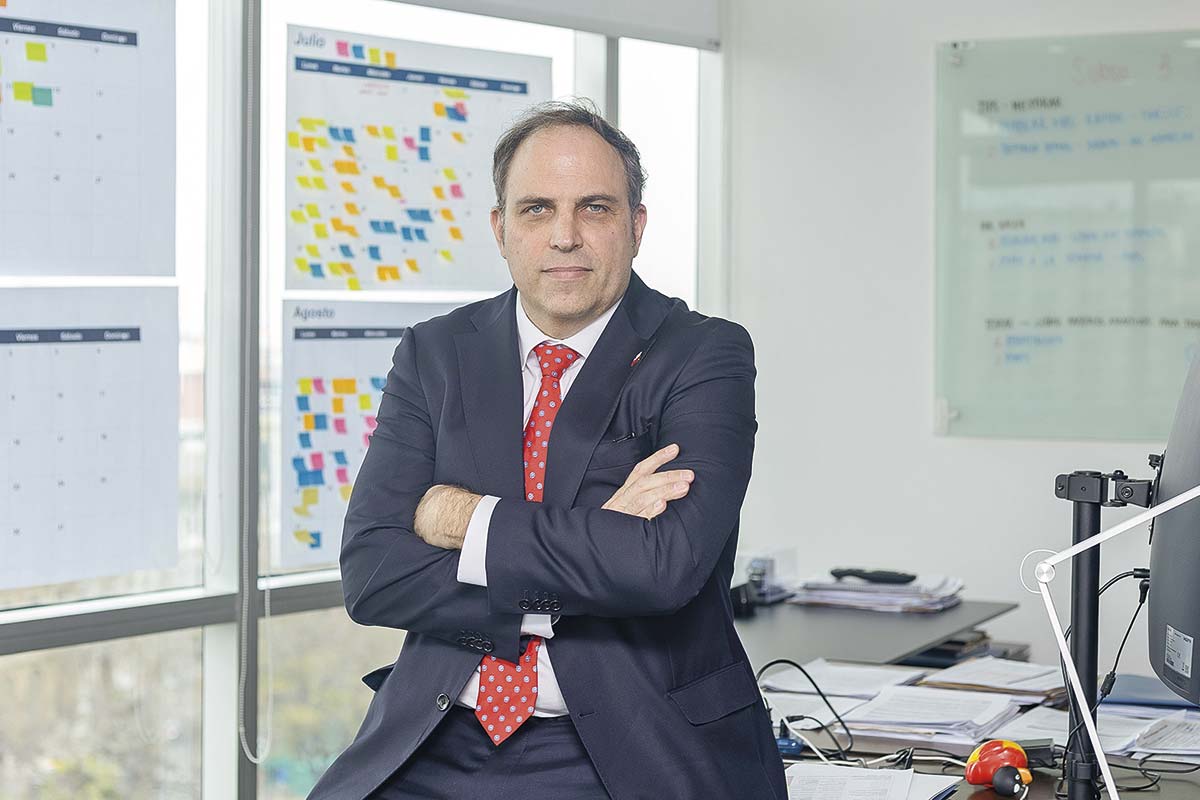
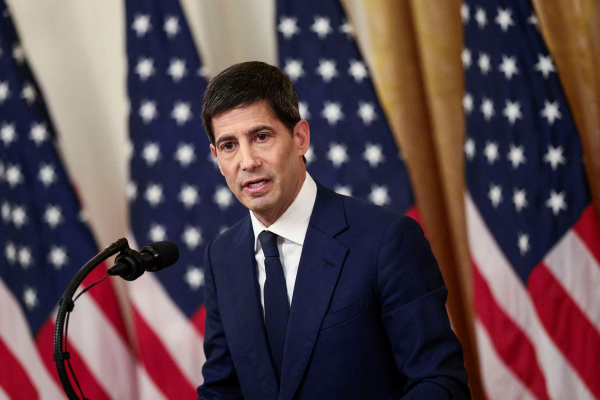
En ese contexto, el subsecretario de Economía y Empresas de Menor Tamaño, Karlfranz Koehler, señaló a DF que “tenemos que ser sumamente precavidos” para que la normativa no incremente “aún más la mochila regulatoria en forma desproporcionada con la cual tienen que trabajar las compañías, y en especial las PYME”.
La Ley de Protección de Datos Personales, que fue aprobada en 2024, aplica a personas naturales, jurídicas y órganos del Estado que traten datos personales. Establece una serie de obligaciones, multas de hasta UTM 20 mil (unos $ 1.400 millones) y sanciones por reincidencia de infracciones graves y gravísimas para grandes compañías de cualquier sector, que pueden llegar entre 2% y 4% de los ingresos del año anterior.
En tanto, la futura Agencia de Protección de Datos Personales dictará las normas e instrucciones, y contará, entre otras, con facultades de fiscalización y sanción.
Respecto de la extensión del año de gracia a todas las empresas, el subsecretario señaló que “es clave que en el período inicial de vigencia de la ley, su implementación no implique sanciones, sino un proceso de conocimiento y entendimiento mutuo entre el sector privado y la Agencia de Protección de Datos Personales; de cómo se debe ir aplicando la ley. Que todas las compañías, PYME y grandes, puedan ir aprendiendo, trabajando en conjunto con la agencia”, dijo Koehler.
“Es clave que en el período inicial de vigencia de la ley, la implementación no implique sanciones, sino un proceso de conocimiento y entendimiento mutuo entre el sector privado y la agencia”.
En relación con las multinacionales tecnológicas, afirmó que “rigen plenamente” las reglas generales de la ley, “incluida la reincidencia como circunstancia que agrava la respuesta sancionatoria, sin perjuicio de la facultad de la agencia para aplicar la sanción de amonestación, según sea el caso”.
Koehler comentó que el gobierno busca evitar las complicaciones que generó, por ejemplo, la aplicación del Reglamento General de Protección de Datos de la Unión Europea, la que “tuvo un alto costo” para el sector privado de los países de la UE, particularmente, para las empresas de menor tamaño, y tampoco replicar el escenario de “debilidad institucional” que había a su entrada en vigencia.
Señaló que para tener una institucionalidad instalada, “será clave” que el Consejo Directivo de la agencia esté constituido en diciembre de este año, en línea con el proyecto del gobierno, que establece que la primera designación de sus integrantes deberá llevarse a cabo 12 meses antes de la entrada en vigencia de la ley, es decir, el 1 de diciembre de este año.
“No es un capricho pasar de tres a cinco consejeros. (Con la ley actual) se podría dar el caso de que la agencia no pudiera sesionar si es que dos no asisten. Al tener cinco, entonces, con tres van a poder sesionar. Y esto también permite robustecer al Consejo, que lo integren más personas con distintas capacidades técnicas y profesionales, que fue una de las debilidades institucionales en Europa”, comentó el subsecretario.
Además, valoró que la propuesta permita renovar el Consejo parcialmente cada dos años, para efectos de “tener trazabilidad y continuidad operacional, no que se renueve un Consejo y entre otro completamente nuevo”.
Adelantó que ya están en conversaciones sobre las posibles alternativas para integrar el Consejo y que esperan presentar entre octubre y noviembre “a más tardar” la propuesta de la quina de consejeros, según avance la discusión de la ley.
Instituciones del Estado
Según Koehler, los organismos públicos han avanzado gradualmente en la adecuación a la normativa e indicó que la Secretaría de Gobierno Digital ya elaboró un informe con “sugerencias operativas” para los distintos servicios, como contar con un delegado de protección de datos, un comité de implementación jurídica y tecnológica, y una política de protección de datos.
También señaló que Gobierno Digital es el encargado de impulsar políticas para evitar que distintas reparticiones soliciten los mismos datos a los ciudadanos, contenido en el principio de eficiencia de la ley y que, en caso de incumplimiento, las reparticiones públicas se arriesgan a sanciones y multas.
Por ello, dijo que uno de los principales desafíos para el Estado será avanzar “lo máximo posible” para que la interoperabilidad de los datos sea “lo más rápida y flexible”.
“Queremos que esto se haga a través de sistemas tecnológicos que permitan el funcionamiento instantáneo, para poder cumplir con los mandatos de la ley y con la finalidad de un Estado eficiente. No queremos que la Ley de Protección de Datos se transforme en una carga regulatoria adicional para el sector privado producto de demoras en el Estado”, afirmó Koehler.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 Marco Zecchetto