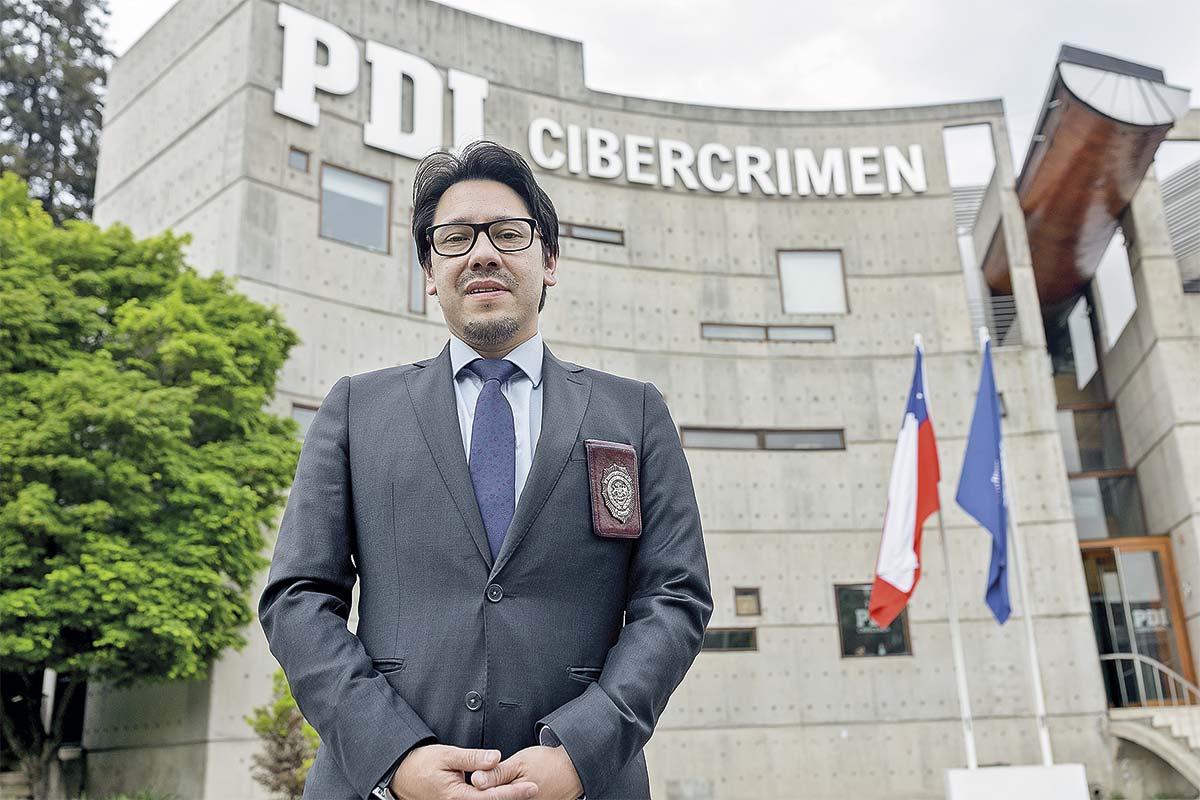
Para enfrentar el alza de los ciberdelitos, en 2022, la Policía de Investigaciones de Chile (PDI) creó la Jefatura Nacional de Cibercrimen, de la que dependen las Brigadas Metropolitana, Valparaíso y Concepción, además del Departamento Forense Digital. La unidad coordina la investigación de delitos informáticos y de aquellos potenciados por medios tecnológicos, en el marco de la Ley de Delitos Informáticos, que tipifica el acceso ilícito, el fraude informático, la interceptación ilícita, los ataques a sistemas y datos, la falsificación informática y la receptación de datos, entre otras conductas delictivas.
En entrevista con DF, el subprefecto Marcelo Wong, jefe de la Jefatura Nacional de Cibercrimen, quien participará en la novena versión del Seminario Internacional de Ciberseguridad de la PDI que se realizará los días 7 y 8 de octubre, advirtió que la adopción de la inteligencia artificial (IA) en las organizaciones está abriendo una “capa de inseguridad en sí misma”, especialmente cuando estos modelos se conectan con sistemas y bases de datos.
“Hay una tendencia a la transformación digital que lleva obligatoriamente a muchas empresas a la implementación de modelos de inteligencia artificial. Hoy, una empresa que no tienda a utilizar esta tecnología pareciera que se está quedando atrás de su competencia. Y hay que entender que los modelos de IA vienen por defecto con una capa de inseguridad. No fueron construidos con una capa de seguridad permanente”, señaló.
Entre enero de 2024 y agosto de 2026, las tres Brigadas Investigadoras del Cibercrimen registraron 615 denuncias vinculadas a la Ley de Delitos Informáticos, en gran parte, accesos ilícitos a sistemas y fraudes informáticos.
Wong explicó que la mayoría de las denuncias de fraude recibidas se originan en campañas de phishing (suplantación de identidad vía correos electrónicos fraudulentos), smishing (por mensajes SMS) y vishing (por llamadas de voz), que operan como “canal de envío” para inducir a las víctimas a entregar claves, ingresar a sitios falsos o interactuar con código malicioso.
En esa línea, el subprefecto advirtió que la codificación con IA “ha supuesto una nueva brecha en términos de investigación” y que esta tecnología ha permitido a los cibercriminales optimizar la identificación de potenciales víctimas. Subrayó que los principales vectores de ataque siguen siendo el factor humano, debido a lo que llama una falta de “higiene digital”, y las configuraciones de seguridad de sitios web e interfaces de programación de aplicaciones (API, su sigla en inglés) inseguras.
615 DENUNCIAS de delitos informáticos recibió la PDI entre Enero de 2024 y agosto de 2026.
IA y ciberespionaje
Entre las amenazas apalancadas por IA, Wong destacó que han identificado código malicioso polimórfico -capaz de cambiar constantemente- y fraudes “hiperpersonalizados” a partir de deepfakes (imitaciones digitales realistas de la imagen, el cuerpo o la voz de las personas) generados mediante agentes autónomos.
“Un primer agente genera el rostro de la persona y otro agente, que es otro modelo de IA, le pregunta: ‘¿Se parece o no se parece?’ Y este otro agente le dice: ‘No, no se parece’, y lo vuelve a hacer. Son dos agentes interactuando entre ellos. Eso es lo que se está utilizando para hacer deepfakes actualmente”, afirmó.
También alertó de ataques contra organizaciones que integran modelos de IA en sus bases de datos, como la inyección de prompt -instrucción de texto disfrazada para engañar a la IA- y la desalineación de modelos, con los que un ciberdelincuente busca inducir al sistema a ejecutar acciones para las que no fue diseñado o acceder a su system prompt, es decir, las instrucciones internas que definen cómo debe comportarse.
Por otro lado, Wong comentó que el área de cibercrimen también ha investigado grupos de amenazas persistentes avanzadas (APT, su sigla en inglés), cuyo foco recurrente es el espionaje estatal o industrial. Explicó que estos operan principalmente por motivaciones estratégicas y apuntan a “datos sensibles que podrían geoposicionar a un país o a una organización antes que otra”.
Mencionó que, generalmente, los grupos APT más famosos provienen de países como China, Rusia y Brasil, y que las campañas investigadas “muchas veces han llegado de rebote a Latinoamérica”.
No obstante, dijo que es difícil atribuir el origen de este tipo de amenazas, ya que los atacantes pueden recurrir a redes privadas virtuales (VPN, su sigla en inglés) o “generar códigos maliciosos de otros países para inducir al error del analista forense”. Además, afirmó que estas amenazas pueden aprovechar vulnerabilidades de día cero y mantenerse ocultas “durante meses o años dentro de una organización”.
Para investigar los delitos, Wong contó que la PDI reconstruye el ataque en sentido inverso, utilizando metodologías como kill chain, que identifica las tácticas, técnicas y procedimientos utilizados por los atacantes, y levantan evidencia forense bajo estándares internacionales como el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST, su sigla en inglés) y normas ISO.
Wong añadió que también utilizan herramientas de análisis forense, búsqueda en fuentes abiertas y soluciones especializadas, por ejemplo, para extraer información desde computadores y dispositivos móviles bloqueados por contraseña, “siempre autorizados por el Juzgado de Garantía”, dijo.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok


 Alto contraste
 Marco Zecchetto